Aries Ops : transformer l’ITSM du support réactif aux opérations intelligentes
Les organisations dépendent de la technologie pour presque toutes leurs opérations critiques. Pourtant, beaucoup d’équipes gèrent encore les incidents par classification manuelle, informations fragmentées, dépannage répétitif et escalades réactives.
Les plateformes ITSM consignent efficacement les incidents et processus. Mais enregistrer n’équivaut pas à comprendre, ni attribuer un ticket à résoudre le problème sous-jacent.
Aries Ops ajoute une couche opérationnelle intelligente respectueuse de la confidentialité, prédictive et encadrée. Elle accélère la compréhension, relie les demandes, anticipe les risques SLA et automatise les résolutions courantes en sécurité.
L’objectif : chaque incident compris, chaque action contrôlée et chaque résolution vérifiée au service des performances futures.
L’écart croissant d’intelligence des opérations informatiques
Les environnements deviennent plus complexes et connectés. Les incidents arrivent via portails, supervision, e-mails, chats et systèmes d’entreprise.
Cela crée plusieurs défis :
- Temps précieux consacré à lire, classer et orienter manuellement les demandes.
- Concurrence entre incidents à fort impact et tickets courants.
- Incidents associés isolés jusqu’à une interruption majeure.
- Risques SLA visibles seulement à l’heure de l’escalade.
- Tâches de niveau 1 répétitives consommant les compétences techniques.
- Résolutions réussies enfouies dans les tickets au lieu de devenir des connaissances réutilisables.
Le centre de services répond constamment à la pression mais peine à passer de la réaction à la prévention.
Aries Ops vise à combler cet écart.
Qu’est-ce qu’Aries Ops ?
Aries Ops est un agent ITSM intelligent qui accompagne la plateforme existante.
Il analyse les incidents, protège les informations sensibles, synthétise, classe, évalue l’impact, prévoit l’exposition SLA, détecte les tendances et recommande l’action suivante la plus sûre.
Il renforce les systèmes et processus établis avec un système intelligent d’action.
L’ITSM reste le système de référence ; Ops apporte raisonnement, contexte et automatisation contrôlée pour accélérer la résolution.
Un incident, un parcours contrôlé vers la résolution
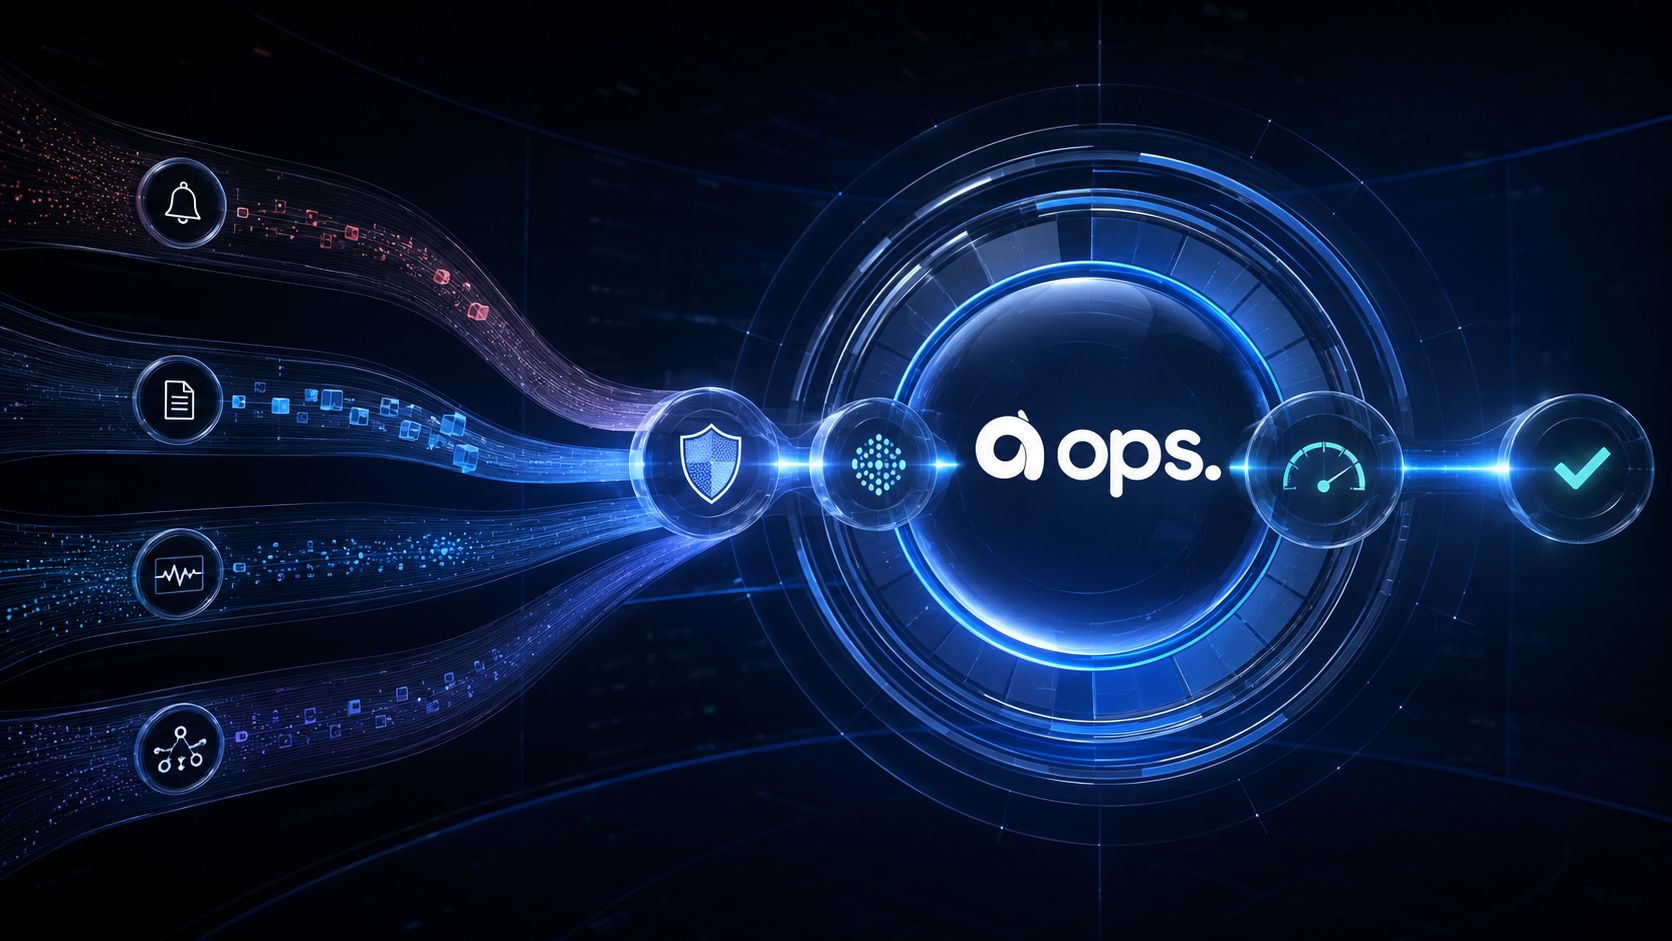
Aries Ops relie le cycle complet en cinq étapes intelligentes.
1. Collecte des incidents
Ops recueille les incidents des portails, e-mails, outils de supervision, chats et canaux connectés. Il consolide utilisateurs affectés, dépendances, urgence, impact et situation SLA dans un dossier prêt pour l’analyste.
2. Protection de la confidentialité
Avant l’analyse IA, le moteur détecte les données sensibles et applique les règles d’entreprise adaptées.
Les données personnelles peuvent être tokenisées, secrets et identifiants occultés, et informations protégées minimisées. Le contexte diagnostique utile est préservé sans exposition inutile.
3. Intelligence des incidents
Ops classe l’incident, le synthétise, évalue sa priorité, le corrèle aux dossiers associés et développe une hypothèse de cause racine étayée.
Il identifie aussi les tendances émergentes invisibles lors de l’examen individuel.
4. Automatisation contrôlée
Lorsqu’une procédure vérifiée ou un processus approuvé existe, Ops recommande ou déclenche la résolution adaptée dans les limites d’autorisation définies.
Les actions à fort impact peuvent rester soumises à approbation humaine ; les tâches répétitives et peu risquées peuvent être automatisées sûrement.
5. Intelligence des services
Chaque résolution vérifiée enrichit les connaissances opérationnelles. Ops génère des articles, renforce les recommandations et identifie des possibilités de prévention.
Une boucle d’apprentissage fermée permet à chaque incident d’améliorer la réponse suivante.
Sept capacités au service des opérations informatiques intelligentes
Aries Ops réunit sept capacités connectées :
Classification intelligente des incidents
Les incidents entrants sont catégorisés et hiérarchisés selon contexte de service, utilisateurs affectés, urgence et impact métier, pour un triage plus rapide et cohérent.
Synthèse automatique des incidents
Historiques complexes et informations techniques fragmentées deviennent des fiches claires, donnant aux analystes le contexte sans relire chaque mise à jour.
Autorétablissement encadré
Les processus automatiques approuvés et procédures vérifiées résolvent les incidents courants éligibles en préservant règles, approbations et preuves d’audit.
Corrélation des incidents
Alertes, tickets et interruptions liés sont regroupés en schéma opérationnel pour reconnaître les incidents majeurs avant l’extension de leur impact.
Intelligence SLA prédictive
Ops évalue la situation en direct pour repérer les incidents menacés de dépassement et permettre une intervention avant l’escalade inévitable.
Génération de connaissances
Les résolutions vérifiées deviennent des connaissances réutilisables, réduisant les investigations répétées et renforçant la continuité.
Opérations prédictives
Tendances historiques, comportement des services et schémas d’incidents anticipent les tensions, priorisent la prévention et renforcent la fiabilité.
Une intelligence respectueuse de la confidentialité dès la conception
L’IA opérationnelle doit privilégier le contrôle autant que la rapidité.
Entreprises et administrations manipulent identités, appareils, identifiants, infrastructure interne et données sensibles. Les envoyer dans un processus IA incontrôlé crée des risques sérieux de confidentialité, sécurité et conformité.
L’architecture Ops applique les règles avant chaque interaction IA.
Son processus de protection peut :
- Détecter les informations sensibles multilingues.
- Classer les données selon les règles d’entreprise.
- Minimiser le contexte inutile.
- Tokeniser les informations d’identification.
- Occulter identifiants et secrets.
- Conserver un registre auditable de chaque décision de transfert.
Les organisations bénéficient ainsi de l’IA en préservant souveraineté, contrôles d’accès et gouvernance responsable.
Ops se déploie en cloud, cloud privé, sur site ou hybride selon infrastructure et réglementation.
Enrichir l’ITSM déjà utilisé
Les organisations ne devraient pas remplacer des années d’investissement ITSM pour bénéficier de l’IA.
Ops est conçu pour s’intégrer à ServiceNow, Ivanti Neurons, ManageEngine ServiceDesk Plus, BMC Helix, Jira Service Management et aux environnements personnalisés.
Une intégration bidirectionnelle encadrée reçoit le contexte autorisé, applique l’intelligence et renvoie des décisions structurées au système d’origine.
Ces mises à jour peuvent inclure :
- Classification et priorité de l’incident.
- Synthèses générées par l’IA.
- Responsable recommandé.
- Corrélations d’incidents associés.
- Indicateurs de risque SLA.
- Notes de travail suggérées.
- Actions de résolution approuvées.
L’expérience des collaborateurs et analystes reste familière ; l’intelligence du processus devient nettement plus capable.
De l’activité opérationnelle à la valeur mesurable
La valeur de l’IA en gestion de service se démontre par des preuves opérationnelles, au-delà de la nouveauté technique.
Ops vise des améliorations mesurables de rapidité de résolution, capacité L1, qualité de classification et protection SLA. Son modèle de valeur présente des gains potentiels de résolution, d’automatisation des tâches courantes et de cohérence.
La direction peut suivre :
- Délai moyen de résolution.
- Précision d’attribution à la première équipe.
- Taux de réaffectation des incidents.
- État des SLA et exposition prévue.
- Taux de résolution automatique.
- Volume et ancienneté des demandes en attente.
- Fréquence des incidents répétés.
- Réutilisation des connaissances.
- Preuves de résolution et complétude de l’audit.
Cette visibilité permet d’évaluer les performances, repérer les blocages et éclairer les investissements d’automatisation.
L’avenir des opérations informatiques est l’intelligence sous gouvernance
Le centre de services de demain se définira par sa rapidité à comprendre l’impact, prévenir l’escalade, rétablir et apprendre, au-delà du volume de tickets.
Ops permet cette transition en associant IA, confidentialité, gouvernance et responsabilité humaine.
L’ITSM passe d’une fonction réactive de tickets à une capacité intelligente protégeant le contexte sensible, anticipant les risques, accélérant la résolution et s’améliorant continuellement.
Chaque incident devient une occasion de renforcer connaissances, résilience et intelligence organisationnelle.
L’intelligence d’entreprise crée de la valeur lorsqu’elle peut passer du contexte à l’action encadrée.COMPRENDRE → DÉCIDER → AGIR